Allarmi bomba, voli dirottati, attacchi hacker persino ai frigoriferi dei supermercati, eppure in Italia mancano ancora esperti di sicurezza informatica. Secondo il rapporto 2025 dell’Osservatorio delle Competenze Digitali, l’Italia è tra gli ultimi Paesi europei per lavoratori in questo settore: per allinearsi alla media continentale servirebbero 236 mila specialisti in più.
In territorio nazionale, lo squilibrio tra domanda e offerta è evidente: quasi 136 mila annunci di ricerca di profili qualificati su Linkedin rispetto ai 72 mila potenziali professionisti disponibili. Un sistema che chiede quasi il doppio di professionisti ICT di quanti ne forma. I bandi pubblicati, poi, sono spesso al ribasso, con compensi anche tre volte inferiori alle quotazioni di mercato. Ma perché per la pubblica amministrazione in Italia è così complicato trovare tecnici del settore?
L’Agenzia per la cybersicurezza nazionale
«Il problema è la pecunia» scrivono alcuni di loro sui social, ma per altri gli stipendi bassi c’entrano soltanto in parte. In Italia, la sicurezza informatica pubblica è affidata all’Agenzia per la cybersicurezza nazionale (ACN), istituita dal governo nel 2021 con l’obiettivo di proteggere le funzioni essenziali dello Stato da minacce informatiche e sviluppare la capacità per prevenirle e combatterle. A controllarla è la presidenza del Consiglio. Al suo interno c’è il CSIRT, un gruppo di esperti che interviene quando amministrazioni o aziende importanti subiscono attacchi.
Partita da circa 300 dipendenti nel 2023, l’Agenzia prevede per il 2026 una dotazione di 669 unità totali e l’impegno di arrivare a 1000 entro il 2027. «L’Italia avrebbe bisogno di più hacker, ma costano troppo» dice il ministro della Pubblica Amministrazione Paolo Zangrillo. A suo avviso, questi professionisti guadagnerebbero un milione di euro l’anno, una somma che lo Stato non può pagare a causa del limite agli stipendi. È così?
Rigidità e tetti salariali: ecco come funziona nella pubblica amministrazione
È vero che i problemi strutturali della PA rendono difficile attrarre specialisti qualificati: procedure rigide, selezioni lunghe, strutture organizzative inadeguate e, ovviamente, anche tetti salariali, sono solo alcune delle inefficienze riscontrate. Il limite agli stipendi di tutta la Pubblica Amministrazione di cui parla Zangrillo, però, riguarda una «platea molto ristretta di posizioni apicali, e non è per questo che mancano gli esperti di sicurezza informatica».
Ad affermarlo, Luigi Paganini, direttore dell’osservatorio sulla Cybersecurity dell’università Unipegaso. Il tetto della PA corrisponderebbe allo stipendio del primo presidente della Corte di Cassazione, 311 mila euro l’anno. Ma basta spostarsi nel privato, per capire che i salari sono molto inferiori rispetto al milione nominato da Zangrillo: un esperto di sicurezza informatica guadagna dai 40 ai 50 mila euro lordi l’anno (65 mila per i profili senior).
Non solo salari: ecco perché mancano esperti
Secondo Paganini, il difetto principale della Pubblica Amministrazione riguarda le condizioni lavorative dei tecnici. Un professionista qualificato, oltre ad una buona retribuzione, cerca un ambiente in cui confrontarsi con altri esperti del suo stesso calibro, poter sperimentare, aggiornarsi e vedere riconosciuto il valore del suo contributo.
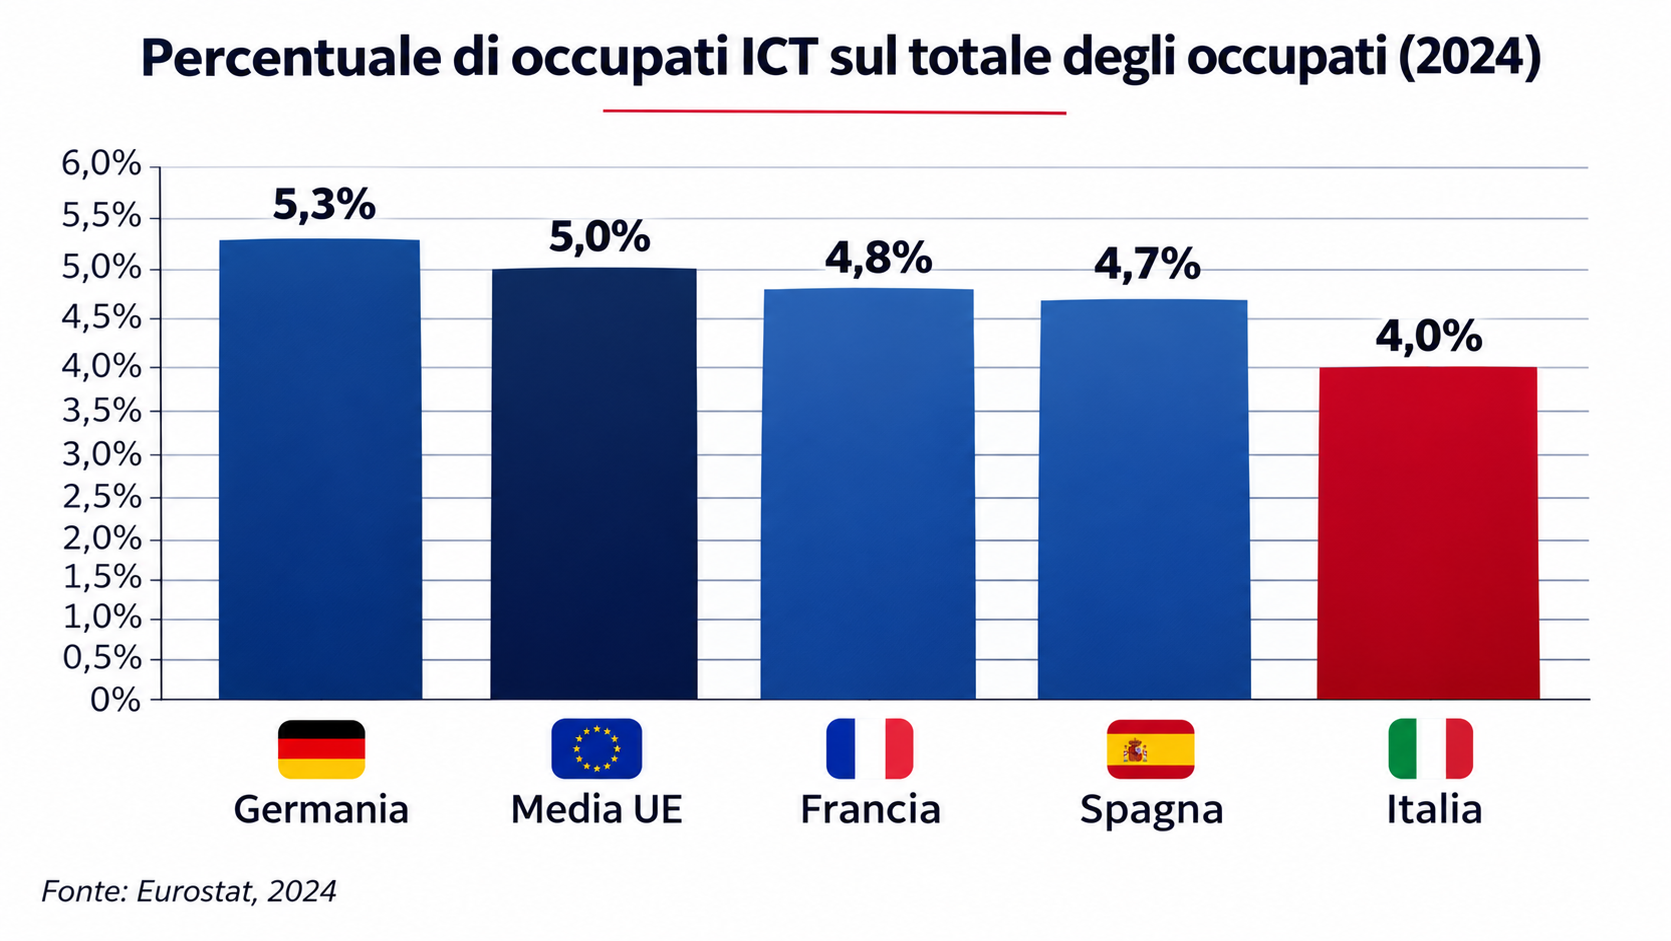
Nella PA, invece, «mancano proprio il contesto e gli stimoli tipici di un lavoro altamente specializzato» e fare carriera diventa decisamente complicato. Anche per questo, in Italia, sia nel pubblico che nel privato, gli esperti sono pochi: mancano laureati nel settore (per raggiungere la media europea ne servirebbero 15 mila in più) e chi lo è preferisce lavorare all’estero, con stipendi migliori e organizzazioni più avanzate.
Informatica: costo o opportunità?
Inoltre, il nostro Paese non ha una grande cultura digitale: nelle scuole c’è poca spinta verso le materie tecnico-scientifiche e l’informatica, considerata una nicchia. Spesso si assiste a un disallineamento della formazione: il divario fra ciò che viene insegnato e le competenze pratiche richieste dal mercato del lavoro è evidente.
Per quanto riguarda gli investimenti, secondo l’Osservatorio Cybersecurity e Data Protection del Politecnico di Milano, l’Italia destina alla sicurezza digitale solo lo 0,12% del Pil. Meno della metà di Europa e Stati Uniti. Anche per le PMI (Piccole e Medie Imprese) la cybersicurezza è vista più come un potenziale costo da tagliare che come un valore strategico.
L’ACN, fra proteste e cambi dirigenziali
A tutto ciò si aggiunge l’incertezza in cui si trova l’ACN che dalla sua apertura ha avuto ben tre direttori diversi. Nel 2025 erano sorte proteste nel sindacato interno, che aveva denunciato una scarsa trasparenza nella scelta del personale. La tesi sostenuta era che solo un terzo dei dipendenti fosse stato assunto con un concorso pubblico, mentre i restanti provenissero per lo più da altre amministrazioni centrali, spesso senza adeguate competenze.
Secondo Paganini, l’Italia dovrebbe consentire un percorso professionale apposito a chi lavora nella sicurezza informatica, con selezioni più rapide e basate su capacità reali e prove concrete, alla stregua di altri sistemi come quello americano. Queste le sue soluzioni: fare carriera come tecnici, senza dover passare a ruoli amministrativi, e rendere le organizzazioni adatte a gestire la complessità tecnologica, creando gruppi di lavoro che consentano di esprimere i propri potenziali.
«La cybersicurezza non può essere gestita con modelli organizzativi pensati per un’amministrazione tradizionale» conclude Paganini. E, sui social, gli fanno eco: «Incredibile trattare il dipendente tecnico alla stregua di quello amministrativo».
